网站挂马彻底清理指南
前言
最近不少站长反映网站被挂马后不知如何杀毒,或自行清理后过几天又反复中毒。下面分享一下我的杀毒心得:操作虽然相对麻烦,但清理得比较彻底。如果不想网站三天两头被 "病毒" 困扰,不妨耐心按以下步骤操作。
第一步:备份数据
- 登录网站后台,依次进入「功能地图 → 备份还原 → 数据备份」,先备份好数据库。
- 备份完成后,登录服务器或虚拟主机,将整个网站程序打包下载到本地电脑并解压。
第二步:检查中毒源码包
重点检查本地解压后的源码包中以下几个主要文件夹:
template— 前台模板文件夹uploads— 图片保存文件夹
1. 检查 uploads 文件夹
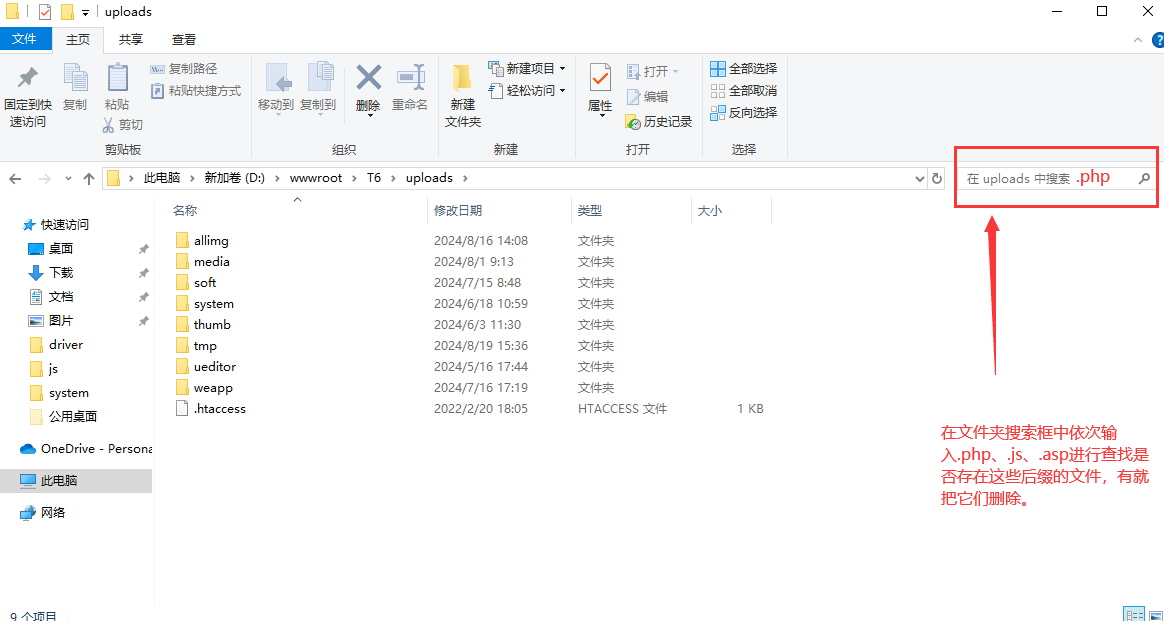
- 依次输入
.php、.asp、.js等后缀进行筛选,查看是否存在被插入的这些类型文件(绝大多数网站被挂马,都是被插入了 php 文件),有则删除。 - 逐个打开 uploads 内的图片文件夹,检查是否存在损坏、无法打开的图片文件,有则一并删除。此步骤对图片文件夹和图片较多的网站来说虽然操作繁琐,但部分木马以图片形式隐藏(图片木马),这一步至关重要。
2. 检查 template 文件夹
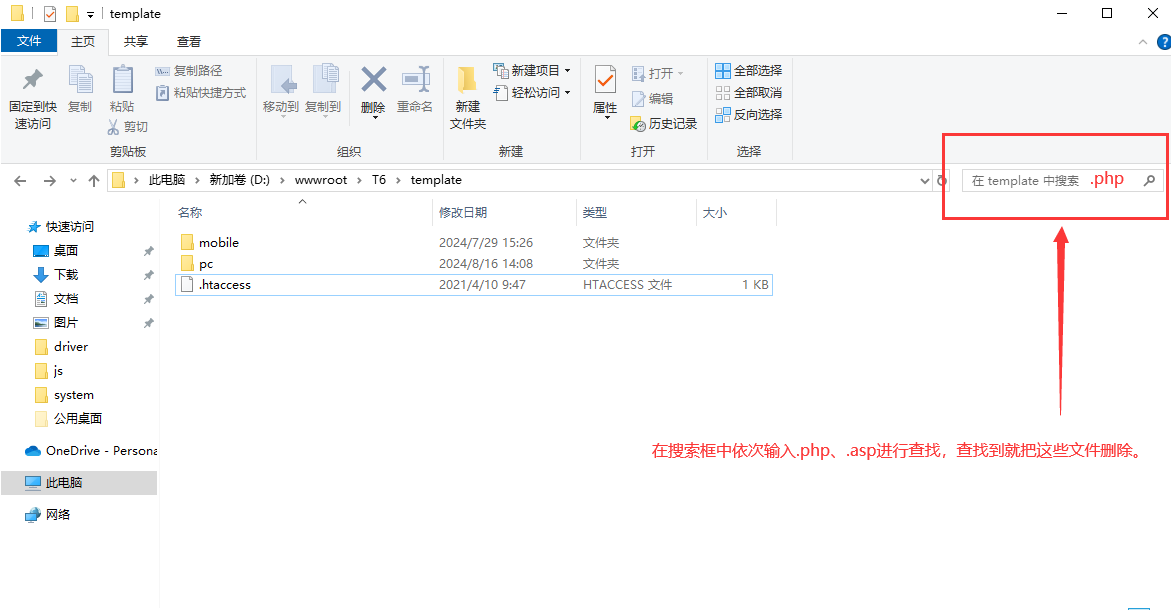
- 依次输入
.php、.asp进行筛选,查看是否存在这些类型的文件,有则删除(此处无需检查.js,因为模板文件夹中包含网站正常引用的 js 文件)。
3. 两种处理方式
- 未修改过模板:如果你的 css 样式、模板文件均未修改过,且清楚网站使用的是哪个模板,可先将网站 template 文件夹删除,再从官网下载对应模板,将模板自带的 template 文件夹复制过去即可。此方法简单快捷,但仅限于未修改过模板文件、css、js 的情况。
- 修改过模板:需要打开网站模板,检查是否被插入不明代码,重点检查 index.htm 首页文件及 js 文件。这对小白有一定难度,但建议有一定基础的站长尽量仔细检查,以免后续重复中毒、重复杀毒。
第三步:重装程序(彻底清理)
1. 确认程序版本
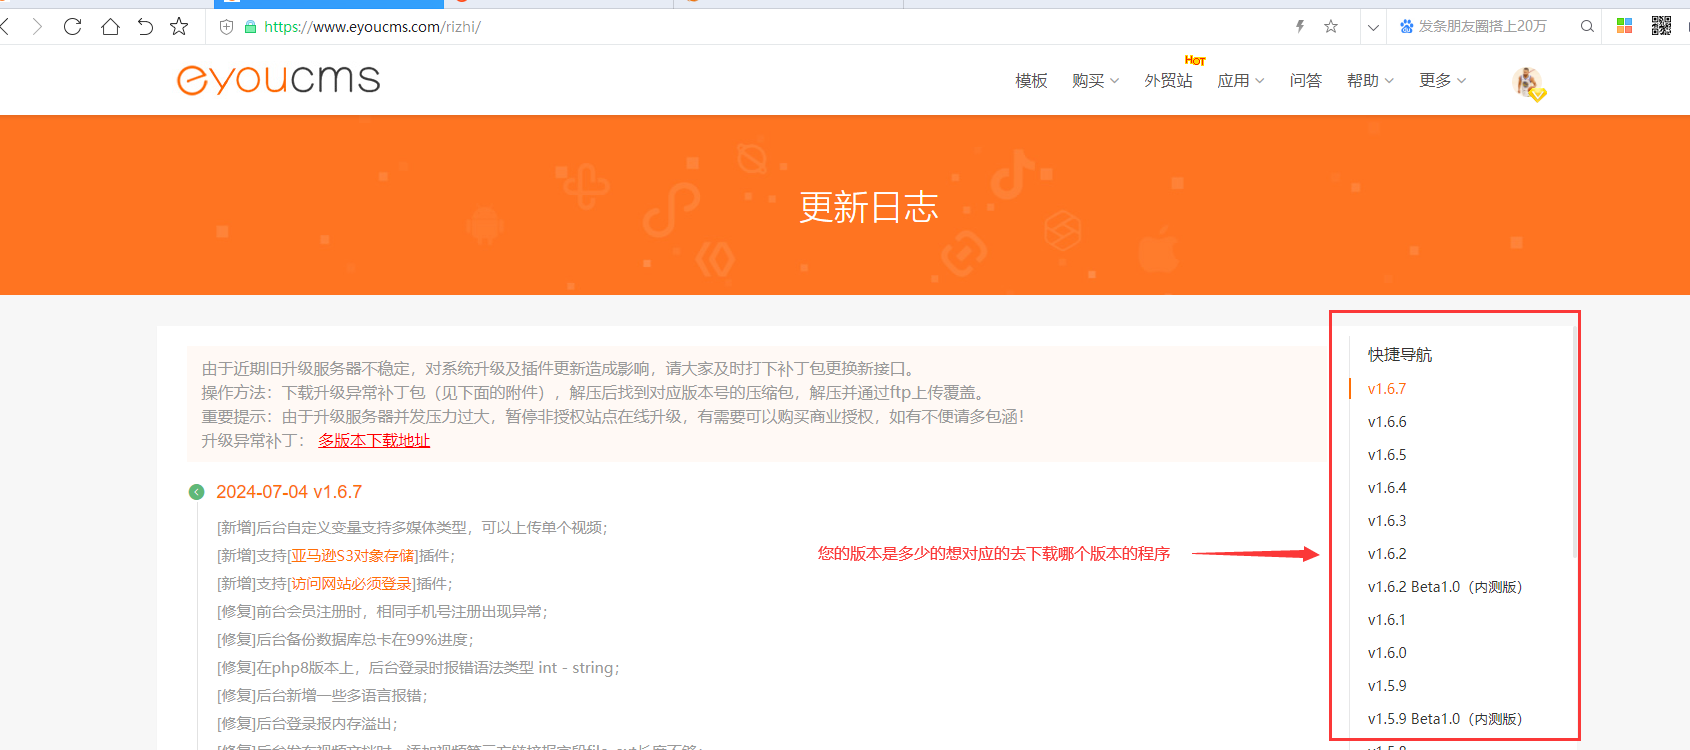
打开网站后台首页,查看当前程序版本号
2. 下载对应版本程序
例如你的程序版本为 v1.6.7,下载对应的 v1.6.7 版本程序。 (注:v1.6.7 仅为示例版本号,请根据后台实际版本下载对应程序。)
3. 替换文件
解压官网下载的源码包后,先删除以下文件 / 文件夹:
template文件夹(前台模板目录)uploads文件夹(图片保存目录)install文件夹下的eyoucms.sql(数据库文件)
再从备份的中毒源码包中,将以下文件复制到官网源码包中粘贴:
template文件夹(第二步已检查过的前台模板目录)uploads文件夹(第二步已检查过的图片保存目录)install文件夹下的eyoucms.sql(数据库文件,注意:仅复制该 sql 文件,无需复制整个 install 文件夹)
注:以上三个文件缺一不可。
4. 打包并清空服务器
- 替换完成后,将整个程序打包压缩。
- 格式化清空服务器或虚拟主机上已中毒的网站。
- 清空后,将服务器 / 主机上涉及密码的地方全部修改一遍,密码尽量设置得复杂一些。
5. 重新安装
- 上传整理好的压缩包进行安装
- 安装时尽量将登录账号、登录密码设置得复杂些(建议使用大小写字母、数字、特殊字符组合)。
- 后台登录后缀 login.php 也需修改为其他名称(可在后台「功能地图 → 安全中心」中修改)。
6. 升级与更新
- 安装完成后,若程序不是最新版本,请升级至最新版本。如不确定当前版本是否最新,可咨询官方客服;若程序并非最新版本但后台显示 "已是最新版",
- 安装升级完成后,网站使用的 jq 文件也需更换为最新版
温馨提示
- 操作完成后,可安装「易优系统助手」插件,进行图片病毒扫描和图片木马查杀。
- 建议同步加强服务器 / 虚拟主机的防护,如开启防火墙、设置目录权限等,
- 如网站使用了插件,请重新安装并配置。